Хостинг DNS
Зачем нужен DNS-сервер? DNS-сервер должен отвечать в момент, когда система пользователя, например браузер, отправляет к нему запрос для определения IP-адреса сайта или любого другого ресурса в сети Интернет. В противном случае ресурс будет недоступен, несмотря на стабильную работу хостинга.
DNS-хостинг – услуга, позволяющая управлять содержанием файлов зон DNS и настройками DNS-серверов через ресурсные записи. Этот тип хостинга нужен для успешного функционирования каждого веб-ресурса. Услуга «DNS-хостинг» — это быстрые и стабильные DNS-серверы, а также редактор, позволяющий удобно и интуитивно управлять содержанием файлов зон и настройками DNS-серверов.
Как работать с DNS хостингом Alviy
После добавления домена в панель становится доступно редактирование зоны.

Параметры DNS Hosting
Даже до передачи делегирования DNS доступно редактирование зоны. В личном кабинете Вы сможете создавать новые записи и править изменять существующие:
- NS для указания DNS адресов серверов Alviy
- A для IP адресов IPv4
- AAAA для IP адресов IPv6
- CNAME для создания псевдонимов (алиасов) на другие домены
- MX почтовые серверы Вашей компании или сторонних email провайдеров
Проксирование трафика
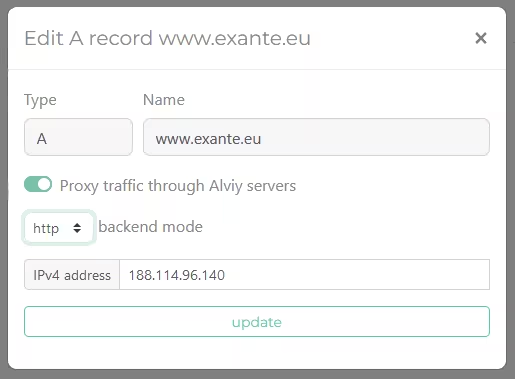
Настройки режима проксирования
После делегирования зоны в Alviy.com становится доступна возможность включения режима проксирования. После генерации SSL сертификатов для зоны на проксирующих системах Alviy активируется режим редактирования с опциями проксирования трафика:
- Переключатель Proxy traffic перенаправляет трафик на центры очистки, скрывая целевой IP адрес
- backend mode Определяет для активного режима проксирования протокол коммуникации серверов Alviy с целевым веб сервером. Это либо открытая передача трафика по http, либо по шифрованному протоколу https
Сканирование зоны
Поиск существующих записей
Сканирование существующей зоны
Для упрощения переноса зоны от других операторов DNS хостинга предусмотрен механизм упрощающий миграцию.
Мы просканируем активные NS серверы и найдём все существующие записи. По статистике находятся 99% зоны, и лишь скрытые
записи придётся вносить руками.
Зачем выносить зону к отдельному оператору
DNS-зона чаще всего достаётся «в нагрузку»: её ведёт регистратор или хостер, потому что так вышло при покупке домена. Пока ничего не меняется, разницы не видно. Она появляется в тот день, когда нужно быстро переключить сайт, поднять почту на стороннем сервисе или пережить атаку.
- Скорость изменений. У панелей регистраторов TTL нередко зашит и высок, а редактор умеет три типа записей. Когда переключение нужно за минуты, это становится проблемой.
- Независимость от хостинга. Пока зона живёт у хостера, смена хостера превращается в переезд ещё и зоны — то есть в двойной риск за один вечер.
- Проксирование под рукой. Включить защиту можно только там, где вы управляете записями. Если зона в чужой панели, придётся сначала переносить её, а атака ждать не будет.
- Отказоустойчивость. Отдельный оператор даёт возможность добавить вторичные серверы — страховку на случай, если основной набор перестанет отвечать.
Что входит в услугу
| Возможность | Для чего нужна на практике |
|---|---|
| Редактор всех типов записей | A, AAAA, CNAME, MX, TXT, NS, SRV, CAA — не только адрес сайта, но и почта с подтверждениями домена |
| Управление TTL | Понизить перед переездом, вернуть после — без обращения в поддержку |
| Сканирование чужой зоны | Перенос без ручного переписывания записей |
| Проксирование по записи | Включить защиту на сайте и не трогать почтовые записи |
| Автоматические сертификаты | TLS выпускается после делегирования, продлевать вручную не нужно |
| Динамические записи | Имя, которое само следует за меняющимся адресом |
| Вторичный DNS | Дополнительный набор авторитативных серверов для той же зоны |
Как перенести зону без простоя
Перенос зоны — операция с реальной ценой ошибки: пока делегирование расходится, часть мира ходит на старые серверы, а часть на новые. Отвечать они должны одинаково. Отсюда порядок:
- 1. Понизьте TTL у текущего оператора за сутки. Резолверы узнают новое значение не раньше, чем истечёт старое, поэтому делать это в момент переезда бесполезно.
- 2. Создайте зону и перенесите записи. Сканирование найдёт почти всё; отдельно проверьте почтовые MX, TXT со SPF, DKIM и DMARC и записи подтверждения доменов — именно они теряются чаще всего. Что за что отвечает, разобрано в обзоре типов записей.
- 3. Сверьте обе зоны запись за записью. Пока делегирование не изменено, ошибка ничего не стоит.
- 4. Смените NS у регистратора. С этого момента начинается расхождение — обычно часы, иногда до суток.
- 5. Не удаляйте старую зону сразу. Пусть проживёт неделю: это страховка на случай, если что-то всплывёт.
Пошаговый разбор с картинками — в инструкции по настройке зоны.
Частые вопросы
Нужно ли переносить домен к вам, чтобы вести зону? Нет. Домен может оставаться у любого регистратора — у него меняются только NS-серверы.
Что будет с почтой при переносе? Ничего, если MX и связанные с ними TXT перенесены вместе с остальным. Это главный пункт для проверки перед сменой NS.
Сколько ждать после смены NS? Обычно часы. Ускорить это заранее можно только одним способом — понизив TTL до начала работ.
Можно ли включить защиту не на весь домен? Да, проксирование включается по отдельным записям. Как это устроено, описано на странице CDN и защиты.
Мы уходим с зарубежного сервиса. Разбор того, какие его функции чем закрываются, — в материале чем заменить Cloudflare.
Сколько стоит
Ведение зоны — бесплатно. Входит всё, чтобы держать домен: сами зоны без ограничения по числу, все типы записей, панель управления и API. Отдельной платы за хостинг зоны нет.
Платите, только если добавите защиту и ускорение сайта — проксирование трафика с фильтрацией атак и кэшем поверх той же зоны. Его тарифы вместе с остальными модулями — на странице цен. А если нужны отдельные имена, следующие за меняющимся адресом, это динамический DNS.